

Amikor az internet először beférkőzött otthonainkba, több szempontból is vadnyugati állapotok uralkodtak, és ez a kártevők terjesztőinek is jót tett - az Anna Kurnyikova meztelen képeit ígérő e-mailek, az asztalra vetkőző hölgyeket varázsoló programok túl csábítóak voltak ahhoz, hogy a felhasználók nemet mondjanak, és az ígért dolgok mellett vagy helyett felugró ablakok végtelen sorát, adattörlő vagy üzeneteket nagy számban továbbító vírusokat kaptak. Aztán viszonylag hamar megtanulták, hogy a Windows telepítése után azonnal keresniük és aktivizálnunk kell egy vírusirtót is, ami megakadályozza, hogy néhány rossz kattintás után kellemetlen perceket éljenek át.
Az első, széles körben terjedő kártevők megjelenése óta már eltelt 20 év, a Windows 10 és 11 beépített védelme meglepően jól teszi a dolgát, a rosszakarók pedig más módszereket alkalmaznak a felhasználók bosszantására és meglopására - olyanokat, amikkel akár programok telepítése nélkül is árthatnak. Elég egy gondatlan alkalmazott, hogy óriásvállalatokba vagy fontos rendszerekbe hatoljanak be a hackerek, akiket néha még hackernek nevezni is túlzás. A leggyengébb láncszem maga a felhasználó - a KRÉTA rendszerét is egy nem elég óvatos alkalmazott miatt tudták áttörni, de nemzetközi nagyvállalatok is kerültek már bajba emberi mulasztás miatt. Nem kell sokat tenni azért, hogy elkerülhessük az áldozattá válást.
Adunk néhány tippet a biztonságosabb internetezésért.
Ne ijedj meg!
Szóval kaptál egy üzenetet arról, hogy a bankod zárolni fogja, felfüggeszti a számládat, ha nem cselekszel azonnal. Vagy arról, hogy olyan bank akarja zárolni, ahol nincs is számlád. Utóbbi esetben nyilván egyszerűbb ignorálni az elsőre ijesztőnek tűnő figyelmeztetést, előbbinél tényleg rémisztő lehet a fenyegetés, de nagyon könnyen ki lehet szúrni az átveréseket.
Először is érdemes tisztában lenni azzal, hogy ha bármi probléma felmerül, az adott bank hogyan, milyen telefonszámról keresi meg ügyfeleit, illetve mi a bankok ügyfélszolgálatának száma, a pontos webcíme, és az esetleges kapcsolattartási e-mail-címe. A csalók SMS-ei jellemzően külföldi számról érkeznek, a bennük található linkek pedig sokszor a hivataloshoz még csak nem is hasonlító webcímek, esetleg linkrövidítővel vannak titkosítva - egészen biztosak lehetünk abban, hogy ha bármelyik pénzintézet gyanús tranzakciók, jelszóváltoztatás esedékessége, vagy például valamilyen ajánlat kapcsán megkeres minket, a hivatalos, magyarországi telefonszámáról fogja ezt megtenni. Ügyet intézni nem valami ködös oldalon tudunk, hanem a hivatalos oldalon keresztül elérhető webes felületeken vagy a mobilalkalmazásban - ha a linkek bármennyire is furák, messze kerüljük el azokat. Aki biztosra akar menni, felhívhatja az ügyfélszolgálatot, ahol meg fogják erősíteni, hogy nincs baj.
A csalók a Netflix-előfizetőkre is pályáznak, de ordít, hogy a netflix.fizetés.com, a netflix.hu-help.app vagy a hivatalosnetflix.com oldalak (mindhárom valós csaló oldal, megnyitását határozottan nem ajánljuk) nem az igaziak. Az ilyen SMS-ek szerkesztőségünket is megtalálták, a hozzánk érkezett üzenetek tele voltak nyelvtani hibákkal, és mind +33-as számról küldték őket, Franciaországból.
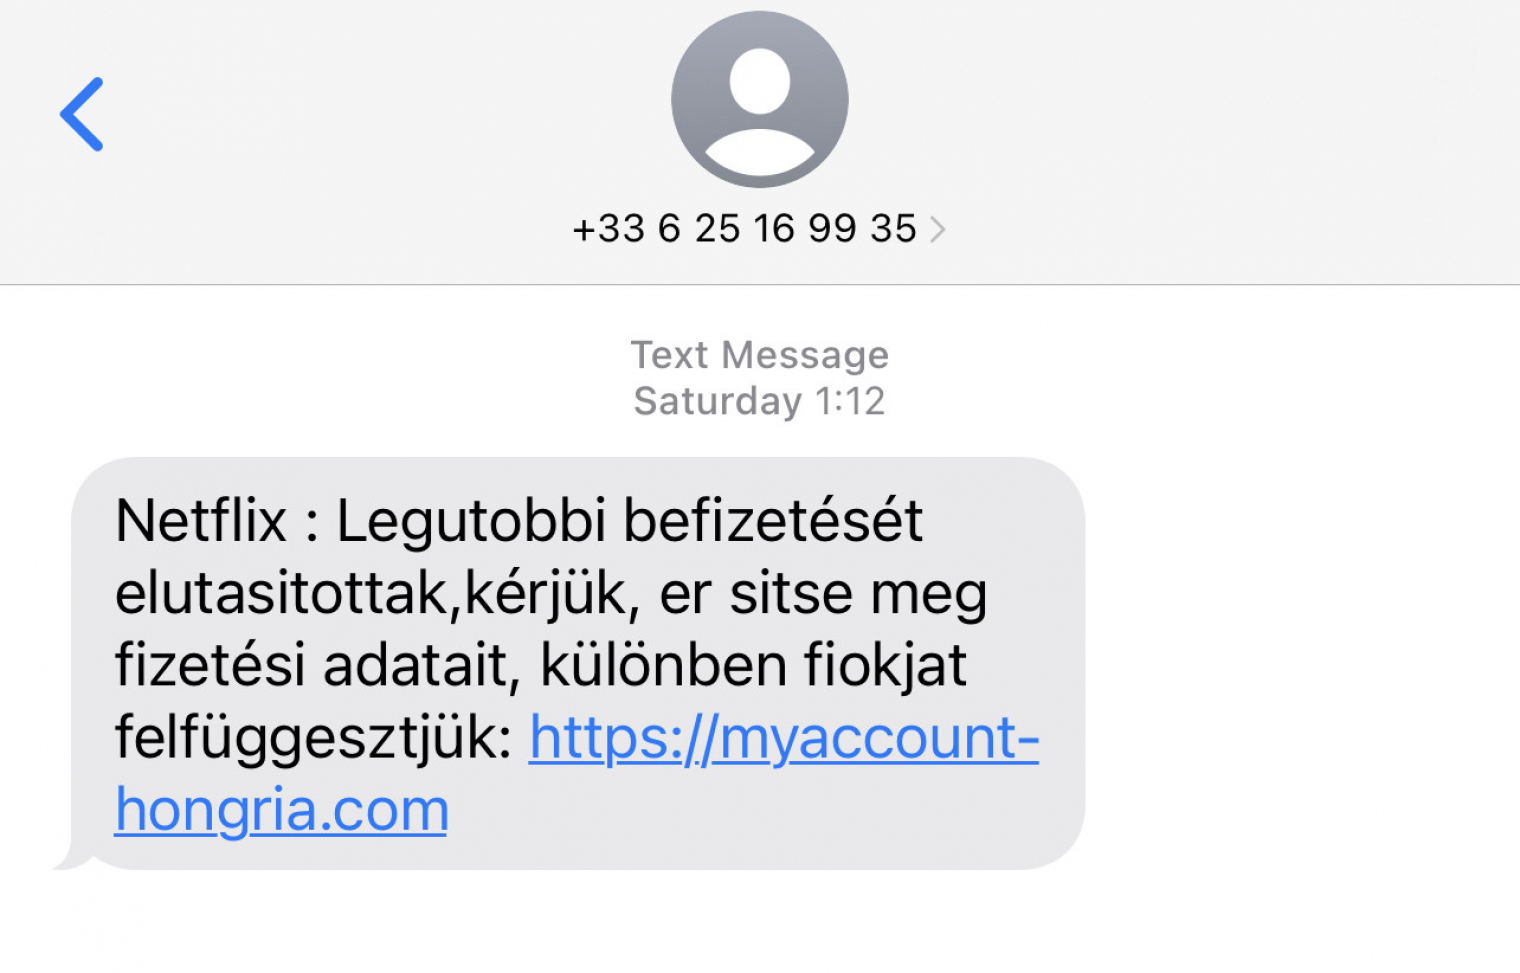
Manapság a +33-as országkóddal érkező csaló SMS-ek olyan népszerűek, hogy még a hazai futárcégek nevében is sokan kaptak ilyen telefonszámról rövid szöveges üzenetet, mely szerint csomagjukat akkor kézbesítik, ha ezen a linken megerősítik, hogy várják azt. Mondanunk sem kell, hogy a rövidített linkek mindegyike adathalász weboldalakra navigált.
Az általánosan igaz, hogy egyik bank vagy szolgáltató sem fog jelszót, számlaadatokat, kártyaadatokat, belépéshez szükséges kódot vagy PIN-kódot telefonon, e-mailben vagy SMS-ben megtudakolni, esetleg valamilyen nem hivatalos alkalmazás telepítését kérni, az ilyen próbálkozásokat nyugodtan figyelmen kívül hagyhatjuk. Ha valaki bejut a céges Slackre, és ott kér tőlünk infót, csörgessük meg a rendszergazdát vagy azt, akinek a csaló kiadja magát, hogy biztosra menjünk, valóban ő kér tőlünk érzékeny információkat. Akiben dúl a segítő szándék, jelentheti a hatóságoknál és szolgáltatóknál azon telefonszámokat, amikről csalók próbálták megkeresni.
Ne ossz meg mindent magadról!
Tudjuk, tudjuk, sokaknak lételeme, hogy életük minden pillanatát megosszák másokkal Facebookon, Instagramon, TikTokon, de soha ne feledjük, hogy ez nem kötelező. Értjük, hogy önbizalmat növel és érdekesebbnek mutat minket, mint amilyenek a mindennapokban vagyunk, de veszélyeket is rejt. Nem kell mindenkinek tudnia, kik a rokonaink, kikkel lógunk sokat, hol járunk épp a világban, mert a bűnözők mindezt ellenünk fordíthatják - különösen az idős emberek ellen, akik könnyebben elhiszik, hogy valóban unokájuk, Géza került bajba.
Gondolhatjuk persze, hogy nem vagyunk annyira érdekesek, hogy áldozattá váljunk, de ha rajtunk keresztül a rosszakarók hozzáférhetnek valamihez, ami nekik sokat ér (pl. céges rendszerhez, vagy olyan fiókhoz, amihez bankkártya van kapcsolva), máris célkeresztbe kerülhetünk. Akinek megosztási kényszere van, korlátozza közönségét olyanokra, akikben maximálisan megbízik, és tegye profilját a lehető leginkább priváttá.
Használj jelszókezelőt és kétlépcsős azonosítást!
Nem lehet elégszer elmondani, hogy egy jó jelszókezelő mennyit segíthet biztonságunk megóvása érdekében. A K1skuty@123 nem egy erős jelszó, hiába tűnik cifrának, és ha mindenhol ezt használjuk, elég egyetlen fiókunk belépési adatait megszerezni, minden más is hozzáférhetővé válik a csalók számára. A jelszókezelőkhöz elég egy mesterjelszót észben tartani (és nem megosztani másokkal), minden más online fiókunkhoz generálhatunk erős, véletlenszerű kódsort, amit aztán mobilon és gépen is automatikusan beír a program - nem kell megjegyeznünk 100 különböző, 16 karakter hosszúságú, kis- és nagybetűkből, számokból és speciális karakterekből álló jelszót, és jobb is így az élet.
A kétlépcsős azonosítás engedélyezése ugyancsak fontos. Ahol lehet, kapcsoljuk be, hiszen így még ha jelszavainkat meg is szerzik, az autentikátor-appot futtató, vagy SMS-eket fogadó telefonunk elérése nélkül nem sokat kezdhetnek velük. Ha sikerül végre a jelszó nélküli belépést elterjeszteni, amin böngészők fejlesztői és szolgáltatások üzemeltetői egyaránt dolgoznak, sokkal jobb lesz a helyzet, de ez egyelőre még várat magára.
Tartsd frissen alkalmazásaidat!
Szünet nélkül zajlik a bűnözők és a biztonsági szakemberek versengése - utóbbiak folyamatosan foltozzák a hibákat és rendszeresen frissítik az alkalmazásokat. Ahhoz, hogy biztonságban érezhessük magunkat, ajánlott az appokat és operációs rendszereket mindig frissen tartani - nagyon ritkán előfordulhat ugyan, hogy egy frissítés elront valamit, ami addig működött, de ha 2-3 nap után nem jelez senki problémát, nyugodtan telepíthetjük a legújabb verziókat.
És még mielőtt bármit is telepítenél, ellenőrizd a fejlesztőt, az értékeléseket, az alkalmazás forrását - a Google Play Áruház nem arról híres, hogy betonbiztos az ellenőrzési rendszere, de az App Store-ba is bekúsznak olykor-olykor káros kódot rejtő appok, melyek néha nem is azt nyújtják, amit ígérnek, máskor meg, bár rendeltetésszerűen működnek, a háttérben aljas dolgokat művelnek.
Így mentsd magad, ha megtörtént a baj
Minden igyekezeted ellenére átvertek? A legóvatosabbakkal is megeshet. Ha bármi furcsát tapasztalsz, azonnal jelezd valakinek, aki segíthet - ha átutalást vagy kártyás vásárlást látsz, ami ismeretlen számodra, tiltsd le a kártyádat a bankod webes felületén vagy alkalmazásában, majd hívd az ügyfélszolgálatot, és mondd el, mi történt. Más szolgáltatásoknál változtass jelszót, első körben az e-mail-fiókodnál, hiszen aki abba bejut, jelszóvisszaállítást kérhet az ahhoz kapcsolt fiókoknál is. Cégednél a rendszergazdának vagy a biztonságért illetékes személynek jelezz, aki tudni fogja, mi a teendő.
Ha a telefonod gyanúsan gyorsan merül vagy folyamatosan forró, futtass azon is egy vírusirtót, vagy telepítsd újra - ha az appokban tárolt adatokról folyamatosan biztonsági mentés készül a felhőbe, nincs miért aggódnod, minden vissza fog állni.
Nem kell állandó éberség és szünet nélküli gyanakvás ahhoz, hogy biztonságosan netezhess, használhass okoseszközöket, telepíthess appokat - egy idő után rutinná válik majd az adatlopási próbálkozások figyelmen kívül hagyása, megszokod a jelszókezelők használatát, amik gyakorlatilag mindent elvégeznek helyetted a regisztrációnál való jelszóválasztástól a bejelentkezésig. Végezd el a szükséges lépéseket egyszer, szánj rá 1-2 órát, utána ugyanannyi, ha nem kevesebb energiádba fog kerülni a biztonságos internetezés, mint amennyit ezelőtt szánnod kellett rá.
