
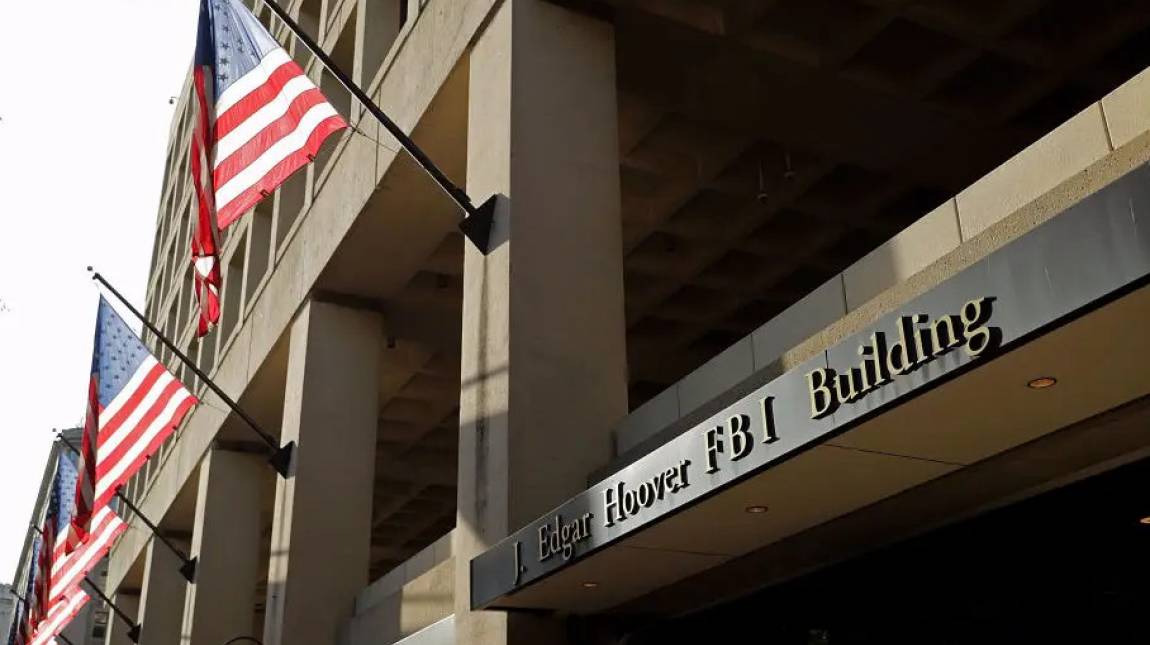
Az FBI külön riasztást adott ki az Artex nevű, AI-alapú behatolástesztelő rendszer miatt, miután támadók több valódi akcióban is fegyverként használták. A hatóság szerint egyes esetekben kevesebb mint három óra telt el a célpont kijelölése és a kiemelt jogosultság megszerzése között.
Az Artex eredetileg védelmi célra készült: arra, hogy a szervezetek automatikusan felmérhessék saját hálózatuk gyenge pontjait. A rendszer különböző nagy nyelvi modellekhez csatlakozhat, majd önállóan végigviheti egy támadás több szakaszát a felderítéstől az adatok megszerzéséig. Az FBI szerint ezzel olyan támadók is összetett, egyszerre több célpontot érintő műveleteket indíthatnak, akik ehhez korábban nem rendelkeztek volna elegendő szakértelemmel vagy emberrel.
A háromórás időtartam nem azt jelenti, hogy az Artex bármilyen jól védett hálózatot képes ennyi idő alatt feltörni. A dokumentált támadásoknál már meglévő gyengeségeket használtak ki, köztük javítatlan biztonsági hibákat, kiszivárgott hozzáférési adatokat és a többlépcsős hitelesítés hiányát. Az AI elsősorban felgyorsítja és nagyobb léptékűvé teszi azokat a módszereket, amelyekkel a hackerek korábban is dolgoztak.
Az eszközt legalább 2026 augusztusa óta vetik be pénzügyi szolgáltatók, állami intézmények, technológiai és védelmi vállalatok, egészségügyi szervezetek, telekommunikációs cégek és ügyvédi irodák ellen. Dél-koreai pénzintézetek megtámadásakor mintegy 67 ezer ember személyes adatait szerezték meg.
A Microsoft a kínai államhoz köthetőnek tartott Storm-0940 csoport tevékenységében is azonosította az Artexet. A támadók a ConnectWise ellátási láncán keresztül megszerzett alkalmazásazonosítókkal több mint 2250 Microsoft 365-környezetbe próbáltak belépni, néhány szervezetnél pedig kiemelt jogosultságot is szereztek. A Barracuda egy külön incidensnél olyan támadási mintákat talált, amelyek szintén az Artex használatára utaltak. Ebben az esetben egy korábbi külső partnernek kiadott, de később sem visszavont hozzáférési kulcs nyitotta ki az ajtót.
Lennél a GSPlus.hu közösség tagja? Gyere a GSPlus.hu Party/Chat Facebook csoportba, dobj fel témákat, dumálj régi és új GSPlus.hu írókkal, olvasókkal!
A fejlemény igazolja az OpenAI és több mint száz nagyvállalat figyelmeztetését, amely szerint rövid időn belül megszaporodhatnak az AI-jal felgyorsított kibertámadások. Közben Finnország és Észtország közös európai vészforgatókönyvet sürget, mert a jelenlegi rendszer nincs felkészülve egy gyorsan terjedő, autonóm AI-incidens kezelésére.
Az Artex fejlesztője októberben eltávolította a nyílt forráskódot a GitHubról, de az FBI szerint a program módosított változatai, archivált példányai és kereskedelmi kiadása továbbra is könnyen elérhető. November elején több mint 1600, nyilvánosan hozzáférhető Artex-kezelőfelületet találtak az interneten. A hatóság ezért a javítások gyors telepítését, a régi hozzáférések visszavonását, a többlépcsős hitelesítés használatát és a szokatlanul nagy mennyiségű automatizált forgalom figyelését javasolja.
Forrás: TechCrunch