
Egy állambiztonsági adatbázisban aligha létezik súlyosabb tévedés annál, mint amikor egy korábban megfigyelt személyt tévesen az egykori titkosszolgálati hálózat tagjaként tüntetnek fel. A Lezsák Sándor körül kirobbant botrány azonban nem csupán a történelmi múlt feldolgozásáról és a levéltári adatok megbízhatóságáról szól. Legalább ilyen fontos kérdés, hogy milyen felelősség terheli azt az intézményt, amelynek informatikai rendszeréből valótlan, az érintett jó hírnevét sértő információ kerül nyilvánosságra.
A digitalizáció és az automatizált adatfeldolgozás korában egyre nagyobb adatállományokat tesznek kereshetővé és hozzáférhetővé, miközben egyetlen hibás besorolás is komoly személyes következményekkel járhat. Az ilyen tévedések ráadásul gyorsan továbbterjedhetnek: a sajtó átveszi az információt, a keresőmotorok indexelik, más adatbázisok pedig akár hosszú időre megőrizhetik. Mire az eredeti közlést kijavítják, a hamis állítás már számos más felületen is megjelenhetett.
De vajon meddig terjed az eredeti adatközlő felelőssége? Elegendő-e a tévedést elismerni, törölni a hibás bejegyzést és bocsánatot kérni? Kötelezhető-e az intézmény arra, hogy a téves információt átvevő szerkesztőségeket és keresőszolgáltatókat is értesítse? És ki felel akkor, ha a hibát nem ember, hanem egy automatizált vagy mesterséges intelligencián alapuló rendszer követi el?
Dr. Szabó Balázs Olivér ügyvédet a személyiségi jogi és adatvédelmi felelősségről, a lehetséges jogorvoslatokról, valamint az intézményi, vezetői és politikai felelősség határairól kérdeztük. Az ügyvéd szerint jogi értelemben nincs elfogadható hibaarány: minden téves besorolás önálló jogsértést jelenthet, és az adatkezelő felelősségét az sem szünteti meg, ha a hibát egy informatikai rendszer okozta.
CW: Egy állami intézmény téves adatközlése miatt egy korábban megfigyelt személy neve az állambiztonsági hálózat tagjai között jelent meg. Jogi szempontból milyen felelősség terheli az adatokat közzétevő intézményt, és milyen jogsértések valósulhatnak meg egy ilyen esetben?
Dr. Szabó Balázs: Az adatot közzétevő intézmény két, egymástól független jogterület alapján is felelős lehet: a polgári jogi és az adatvédelmi rendelkezések alapján. A kettő párhuzamosan érvényesíthető, egymástól független szankciók.
A polgári jogi rendelkezések értelmében: aki valakiről valótlan tényt állít vagy híresztel, a Ptk. 2:45. § (2) bekezdése szerint az érintett jóhírnevét sérti. Az, hogy valaki az állambiztonság hálózati személye volt kimeríti a tényállítás fogalmát, ezért abban az esetben, ha az valótlan, úgy az megsérti az érintett jóhírnevét.
Adatvédelmi jogsértés: a GDPR egyik alapelve a pontosság, illetve az adatkezelőnek az adatok épségét is biztosítania kell. Ha egy informatikai hiba miatt egy személy rossz kategóriába kerül, és ez így nyilvánosságra jut, az pontatlan és ezért adatvédelmi jogsértés valósulhat meg. Ezen az sem változtat, hogy a nyilvánosságra hozatalt jogszabály rendelte el, hiszen a jogszabály a közzétételre ad jogalapot, a pontatlan adat közzétételére nem.
CW: Egy több tízezer személy adatait tartalmazó, digitalizált történelmi adatbázis esetében milyen ellenőrzési kötelezettsége van az adatkezelőnek a nyilvánosságra hozatal előtt? Hivatkozhat-e az intézmény informatikai hibára vagy az adatfeldolgozás nagyságrendjére, és van-e jogi szempontból elfogadható hibaarány, ha a tévedés személyiségi jogokat sérthet?
Dr. Szabó Balázs: A GDPR nem ír elő konkrét ellenőrzési protokollt, de a kockázattal arányos műszaki és szervezési intézkedéseket követel meg. Minél súlyosabb következménnyel jár egy hiba, annál szigorúbb ellenőrzés várható el. Egy több tízezer embert érintő, a hálózati együttműködés megbélyegző kérdését nyilvánosan feldolgozó adatbázis élesítése előtt álláspontom szerint adatvédelmi hatásvizsgálatra és mintavételes, illetve a közszereplőket érintő tételeknél tételes ellenőrzésre is szükség lett volna.
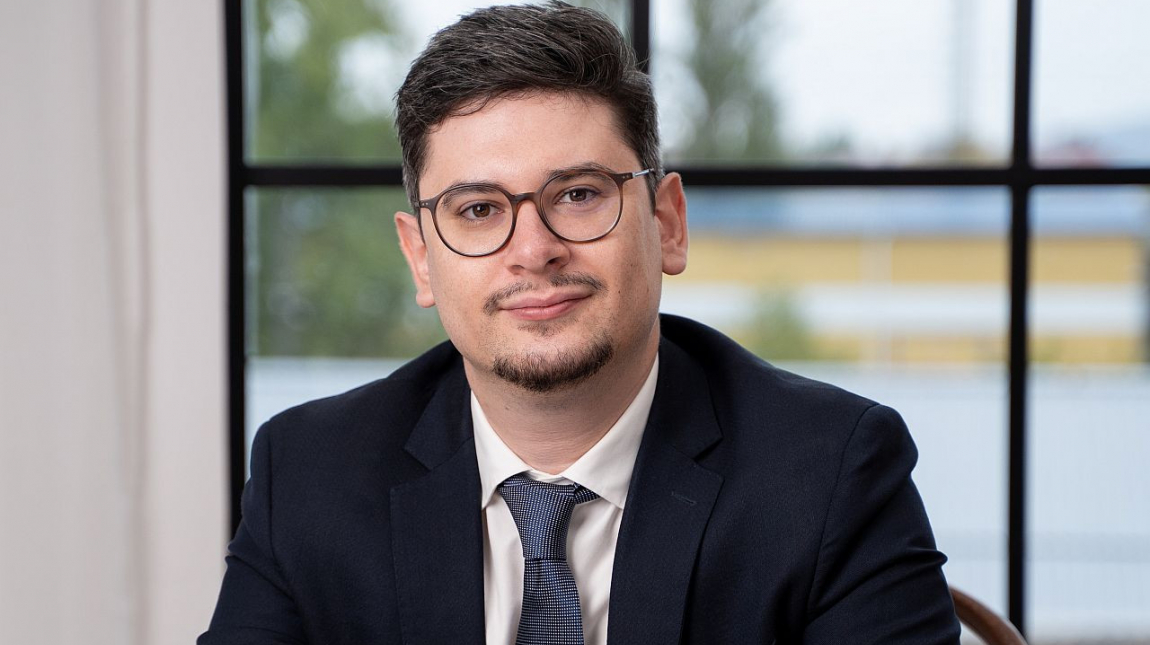
Dr. Szabó Balázs Olivér ügyvéd - Fotó: Bálint Tamás, Modernity
Az intézmény saját rendszere és saját adatkezelési folyamata az ő felelősségi körébe tartozik. Egy ilyen súlyú közzétételnél nehezen védhető, hogy az elvárható gondosság megvolt, ha a hiba egy egyszerű ellenőrzéssel kiszűrhető lett volna. Elfogadható hibaarány jogi értelemben nincs. Az ellenőrzés szükséges mélységét a nagyságrend befolyásolja, a felelősséget nem. Az érintett szempontjából a statisztika közömbös: minden egyes téves besorolás önálló jogsértés, akárhány helyes adat áll vele szemben.
CW: Ha egy állami intézmény tévesen hoz nyilvánosságra valakiről súlyosan reputációromboló információt, elegendő-e a hibás adat eltávolítása és a nyilvános bocsánatkérés? Létezik-e olyan jogszabályi kötelezettség vagy intézményi eljárásrend, amely az érintett személyes értesítését, a téves információ megfelelő nyilvánosság előtti helyesbítését és a következmények enyhítését is előírja?
Dr. Szabó Balázs: A gyors javítás és a bocsánatkérés helyes lépés, és egy esetleges perben a sérelemdíj összegénél lényeges körülmény, de az intézmény felelősségét nem szünteti meg, és az érintett igényeit sem zárja ki. Adatvédelmi szempontból, ha egy informatikai hiba miatt az adatok tévesen módosulnak és így kerülnek nyilvánosságra, az álláspontom szerint adatvédelmi incidensnek minősül. Ilyenkor az adatkezelőnek 72 órán belül be kell jelentenie az incidenst a Nemzeti Adatvédelmi és Információszabadság Hatóságnak és ha az incidens magas kockázattal jár az érintettre nézve, őt magát is késedelem nélkül tájékoztatnia kell.
Polgári jogi oldalon az érintett a Ptk. 2:51. §-a alapján a felróhatóságtól függetlenül követelheti a jogsértés bírósági megállapítását, a jogsértés abbahagyását és a további jogsértéstől való eltiltást, valamint megfelelő elégtételt, annak megfelelő nyilvánosságával együtt. Ez utóbbi a lényege, hogy a helyreigazításnak ugyanakkora nyilvánosságot kell kapnia, mint a téves közlésnek. Ezek mellett sérelemdíj és bizonyos esetekben kártérítés is követelhető.
CW: Az interneten közzétett téves információt a sajtó, a keresőmotorok és más adatbázisok is átvehetik. Meddig terjed az eredeti adatközlő felelőssége az információ további terjedéséért? Kötelezhető-e arra, hogy ne csupán a saját adatbázisában javítsa a hibát, hanem a téves adatot átvevő szervezeteket is értesítse?
Dr. Szabó Balázs: Az eredeti közlő felel azért a folyamatért, amelyet a közzététellel elindított. Az, hogy a sajtó és más oldalak átvették az adatot, előre látható következmény, ezért a sérelemdíj mértékénél figyelembe vehető.
A GDPR két rendelkezése releváns. A 19. cikk szerint az adatkezelőnek minden címzettet értesítenie kell a helyesbítésről vagy törlésről, kivéve, ha ez lehetetlen vagy aránytalanul nagy erőfeszítést igényel. A nyilvánosságra hozott adatokra a 17. cikk (2) bekezdése még pontosabb: ha az adatkezelő nyilvánosságra hozta az adatot, és azt törölnie kell, észszerű lépéseket kell tennie, hogy tájékoztassa az adatot kezelő más adatkezelőket, hogy töröljék a rá mutató linkeket és a másolatokat. Ilyen lépés lehet a hírt átvevő szerkesztőségek és a keresőszolgáltatók közvetlen megkeresése, és egy ugyanolyan nyilvánosságot kapó helyesbítő közlemény. Álláspontom szerint a közlemény önmagában ott elég, ahol az átvevők köre ténylegesen beazonosíthatatlan, de a nyilvánvaló, jól azonosítható átvevőket közvetlenül is meg kell keresni.
Az érintett közvetlenül is felléphet. A keresőszolgáltatótól kérheti a téves találatok eltávolítását, a hírt átvevő sajtótermékekkel szemben pedig helyreigazítást kérhet.
CW: Milyen jogorvoslati lehetőségei vannak annak, akit egy ilyen téves adatközlés miatt erkölcsi vagy reputációs sérelem ér? Milyen feltételekkel követelhet sérelemdíjat vagy kártérítést, és hogyan lehet bizonyítani egy olyan sérelmet, amelynek következményei akár évekkel később is jelentkezhetnek?
Dr. Szabó Balázs: Az érintett kétféle úton léphet fel, akár egyszerre is. Polgári perben a személyiségi jogsértés és kártérítés miatt, illetve adatvédelmi panasszal a Nemzeti Adatvédelmi és Információszabadság Hatóságnál. Sérelemdíj esetében a Polgári Törvénykönyv ki 2:52. §-a kimondja, hogy a sérelemdíjhoz a jogsértés tényén kívül további hátrányt nem kell bizonyítani. Ez a válasz a bizonyítási nehézségre. A nem vagyoni sérelem mértékét nem kell kimutatni, a bíróság az eset körülményei alapján, így különösen a jogsértés súlya, a felróhatóság mértéke és a jogsértésnek a sértettre és környezetére gyakorolt hatása alapján egy összegben határozza meg. A nyilvánosság mértéke ezen belül jelentős szempont.
Kártérítés esetén a bizonyítási szabályok már nehezebbek. A vagyoni kár, például elmaradt megbízás, bevételkiesés vagy állásvesztés esetén a kárt, annak összegét és az okozati összefüggést már az érintettnek kell bizonyítania, így ez esetben az érintettnek nehezebb dolga van.
CW: Ha egy hasonló hibát mesterséges intelligenciával támogatott adatfeldolgozás okozna, változtatna-e ez a jogi felelősség megítélésén? Az AI Act és a GDPR alapján milyen kötelezettségei lehetnek a rendszer fejlesztőjének, üzemeltetőjének és az adatokat nyilvánosságra hozó szervezetnek? Ki viseli a felelősséget, ha az MI téves következtetését emberi ellenőrzés nélkül publikálják?
Dr. Szabó Balázs: Az érintettel szemben semmit nem változtat. Az MI eszköz, nem jogalany, a felelősség azt az adatkezelőt terheli, amely az eszköz használatáról és az eredmény közzétételéről döntött. A "gép tévedett" érv ugyanúgy nem mentesít, mint a "hibás volt az Excel-tábla".
Adatvédelmi oldalról nézve, ha egy rendszer emberi döntés nélkül sorol be valakit egy megbélyegző kategóriába, és ez közzétételre kerül, az felveti a kizárólag automatizált döntéshozatal tilalmát, mert a döntés az érintettre nézve jelentős hatással jár. Emellett az adatkezelőnek kell igazolnia, hogy a rendszert megfelelő garanciákkal, előzetes hatásvizsgálattal és emberi kontrollal alkalmazta.
Az AI Act szerepét érdemes pontosan látni. Az emberi felügyelet részletes kötelezettségei a nagy kockázatú MI-rendszerekre vonatkoznak; egy levéltári adatfeldolgozó rendszer nem feltétlenül tartozik ebbe a körbe, és a nagy kockázatú rendszerekre vonatkozó szabályok alkalmazását az unió 2027 decemberére halasztotta. Az ilyen ügyekben ezért elsősorban a jelenleg hatályos szabályok (Polgári Törvénykönyv, GDPR, Infotv.). A fejlesztő vagy a szolgáltató felelőssége elsősorban az intézménnyel kötött szerződésen múlik: az intézmény a kártérítés után a szerződés alapján követelheti tőle a kárát. Az érintett felé azonban az adatkezelő felel.
CW: A Lezsák-ügyben már vezetői és politikai felelősségre vonást is követelnek. Jogi szempontból hogyan különíthető el az intézményi, a vezetői és a politikai felelősség? Milyen körülmények között alapozhat meg egy informatikai vagy adatkezelési mulasztás személyes jogi felelősséget, és mikor beszélhetünk kizárólag politikai vagy erkölcsi felelősségről?
Dr. Szabó Balázs: Három, egymástól elkülönülő felelősségi szintről van szó.
Intézményi felelősség: az érintettel szemben polgári jogi és adatvédelmi értelemben az intézmény felel. Ha a munkavállaló a munkaviszonyával összefüggésben okoz kárt harmadik személynek, a károsulttal szemben a munkáltató felel, ezért az érintett nem a konkrét munkatárssal vagy vezetővel szemben fog fellépni.
Személyes, vezetői felelősség: ez a munkáltató és a munkavállaló, illetve a vezető közötti viszonyban jelenik meg, a jogviszonyára irányadó munkajogi, közszolgálati vagy fegyelmi szabályok szerint, amelyek a munkáltató megtérítési igényét is lehetővé tehetik. Büntetőjogi felelősség egy informatikai hiba miatt gyakorlatilag nem merül fel, mert a szóba jöhető bűncselekmények, például a személyes adattal visszaélés, szándékos elkövetést feltételeznek. Ez akkor változna, ha kiderülne, hogy valaki tudatosan tett közzé hibás adatot.
Politikai felelősség: ez jogon kívüli kategória. Nem azon múlik, hogy valaki személyesen hibázott-e, hanem azon, hogy ki felel politikailag az intézmény működéséért és a közzététel elrendeléséért és ütemezéséért. Ennek számonkérése a parlamenti ellenőrzés és a nyilvánosság terepe, a következmények levonása politikai döntés.