
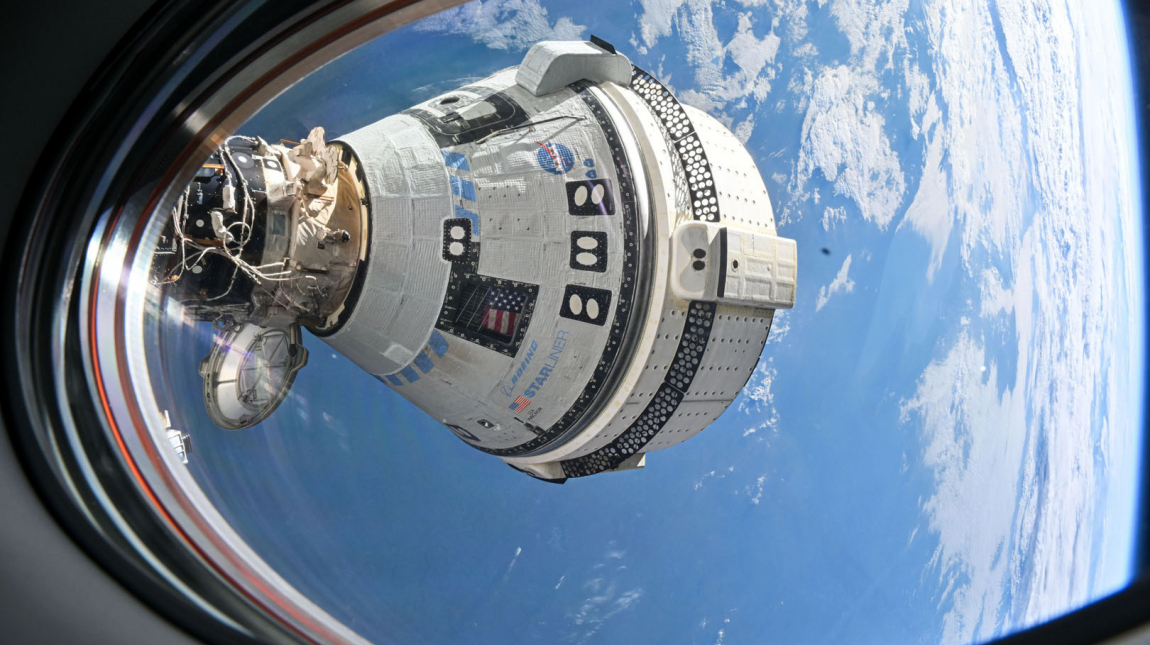
Meglehetősen súlyos - 9,4-es CVSS-besorolású - sebezhetőséget talált egy biztonsági kutató, Yuval Elbar az AMMOS Instrument Toolkit grafikus kezelőfelületében. Az AIT-GUI egy nyílt forráskódú keretrendszer, amivel valós idejű telemetriai és irányítási felületek készíthetők különböző tudományos műszerekhez és űreszközökhöz.
A 2.5.1-es és korábbi verziók webszervere figyelmen kívül hagyta a beállított hálózati címet, és alapértelmezésben minden elérhető interfészen figyelt. A műveleteket végző API-végpontokhoz nem tartozott hitelesítés vagy jogosultság-ellenőrzés, és a rendszer a más weboldalakról érkező kérelmek ellen sem igazán volt hatásos. Cycode-on egy nagyon részletes leírás van arról, hogyan működött a sebezhetőség.
A támadó elhelyezhetett egy automatikus kérést egy rosszindulatú weboldalon, amit megnyitva az operátor böngészője továbbította a parancsot a saját gépéről elérhető AIT-GUI felé.
A kutató demonstrációja szerint ehhez nem jelent meg bejelentkezési vagy jóváhagyási kérés.
Egyelőre nem tudni, hogy a hibát élesben kihasználták volna, vagy hogy bármely működő NASA-misszió, műhold, illetve űrszonda ténylegesen veszélybe került. A NASA-AMMOS augusztus 12-én kiadott 2.5.2-es verziója már javította is a sebezhetőséget.