Az OpenAI és több mint száz nagyvállalat szerint hónapokon belül elszaporodhatnak az AI-alapú kibertámadások
A cégek szerint már csak szűk időablak maradt a védelem megerősítésére.

A cégek szerint már csak szűk időablak maradt a védelem megerősítésére.

A tavaly nyári globális leállás után most újra forr a levegő a CrowdStrike körül, a cég egyik alkalmazottja érzékeny képernyőfotókat adott át hackereknek.

Megérkezett a Canary csatornára a Quick Machine Recovery.
A Quick Machine Recovery révén a bootolni nem tudó rendszerekre is el lehet majd juttatni a javításokat a Windows Update-en keresztül.

Bár a redmondi vállalat közvetlenül nem volt felelős a CrowdStrike-katasztrófát előidéző hibáért, most bejelentette, hogy jelentős változtatásokat fog végrehajtani.
Nem feltétlenül az az elismerés, amit büszkén mutogat majd a kiberbiztonsági vállalat.

Legújabb videónkban a CrowdStrike-incidensről mesélünk nektek.
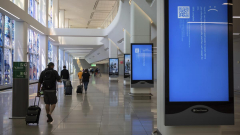
Világméretű leállásokkal járt az iparágvezető kiberbiztonsági szoftver hibás frissítése. Józanító pofon vagy előszele egy még nagyobb katasztrófának? Elemezzük a történteket.
Jóllehet a hibás CrowdStrike-frissítés világszinten széleskörű informatikai leállásokat okozott, a kiberbiztonsággal foglalkozó szakértők azt javasolják, hogy továbbra is fontos a hibajavítások és a szoftverfrissítések végrehajtása.
A Taylor Wessing nemzetközi ügyvédi iroda vitarendezési és IT szakértői megválaszolták a legfontosabbakat.
Egy ponton még a károsultaknak adott Uber Eats-kuponok beváltásával is problémák adódtak.

Egy manipulált felvétel szerint az emblematikus Las Vegas-i gömbkijelző is a pénteki Crowd Strike leállás áldozatául esett.

Bonyolódik a helyzet: egyre több szereplő kerül a képbe a múlt heti globális összeomlás kapcsán.
Kiberbiztonsági cégek és szakértők igyekeznek felhívni a figyelmet arra, hogy a napokban történt globális CrowdStrike-katasztrófa utóhatásai között a csalók megjelenése is veszély lehet.

Lassan helyreállnak a pénteki napon kékhalállal sújtott rendszerek, a mindeddig példátlan esemény hatásai azonban átformálhatják a kiberbiztonsági módszertanokat.
A CrowdStrike platformjához köthető hatalmas kiesés a légiforgalmi irányító rendszereket, bankokat és műsorszolgáltatókat is sújtotta, de nem befolyásolta az orosz atomerőművek működését sem.
Az egyik vezető kiberbiztonsági cég, a Crowdstrike mélyen érintett volt a pénteki leállásokban, így a hibás szoftverfrissítés okozta problémák miatt hamar a globális címlapokon találta magát.
Folyamatban van a hiba elhárítása, ami a légi közlekedéstől a bankrendszerig számos területet érintett.
Az FTI Consulting jelentése szerint a CISO-k 85 százaléka szerint a kiberbiztonság jelentősége az igazgatótanács napirendjén az elmúlt 12 hónapban megnőtt, 79 százalékuk pedig úgy érzi, hogy a felső vezetés fokozottan ellenőrzi a kiberbiztonságot.
A CrowdSec francia kiberbiztonsági startup 14 millió eurót gyűjtött be egy A sorozatú tőkebevonás keretében, mivel transzatlanti műveleteinek kiterjesztésére és a kiberbűnözés "egyre inkább elterjedt problémájának" kezelésére törekszik.
Úgy tűnik, AdBlockert használsz, amivel megakadályozod a reklámok megjelenítését. Amennyiben szeretnéd támogatni a munkánkat, kérjük add hozzá az oldalt a kivételek listájához, vagy támogass minket közvetlenül! További információért kattints!
Ne maradj le a legfontosabb hírekről! Engedélyezd az értesítéseket, cserébe elsőként tudod meg, ha bejelentik a Half-Life 3-at! (Nem spamelünk, becsszó!)